你可能不知道:新《网络安全法》的罚单,是可以开到个人头上的——最高 100 万,还可能被拘留。
2026 年 1 月 1 日施行的修订版《网络安全法》把账算得更细:公司罚,人也罚——拍板的、签字的、管服务器的,罚单是分开开的。公司交了罚款,不等于个人没事。
罚到什么程度?我们按「你是谁」和「你做了什么」,把全部罚则整理成了 10 张速查图:单位版 4 张、个人版 4 张,外加封面和注释。收藏这一篇,以后查罚则不用再翻法条。
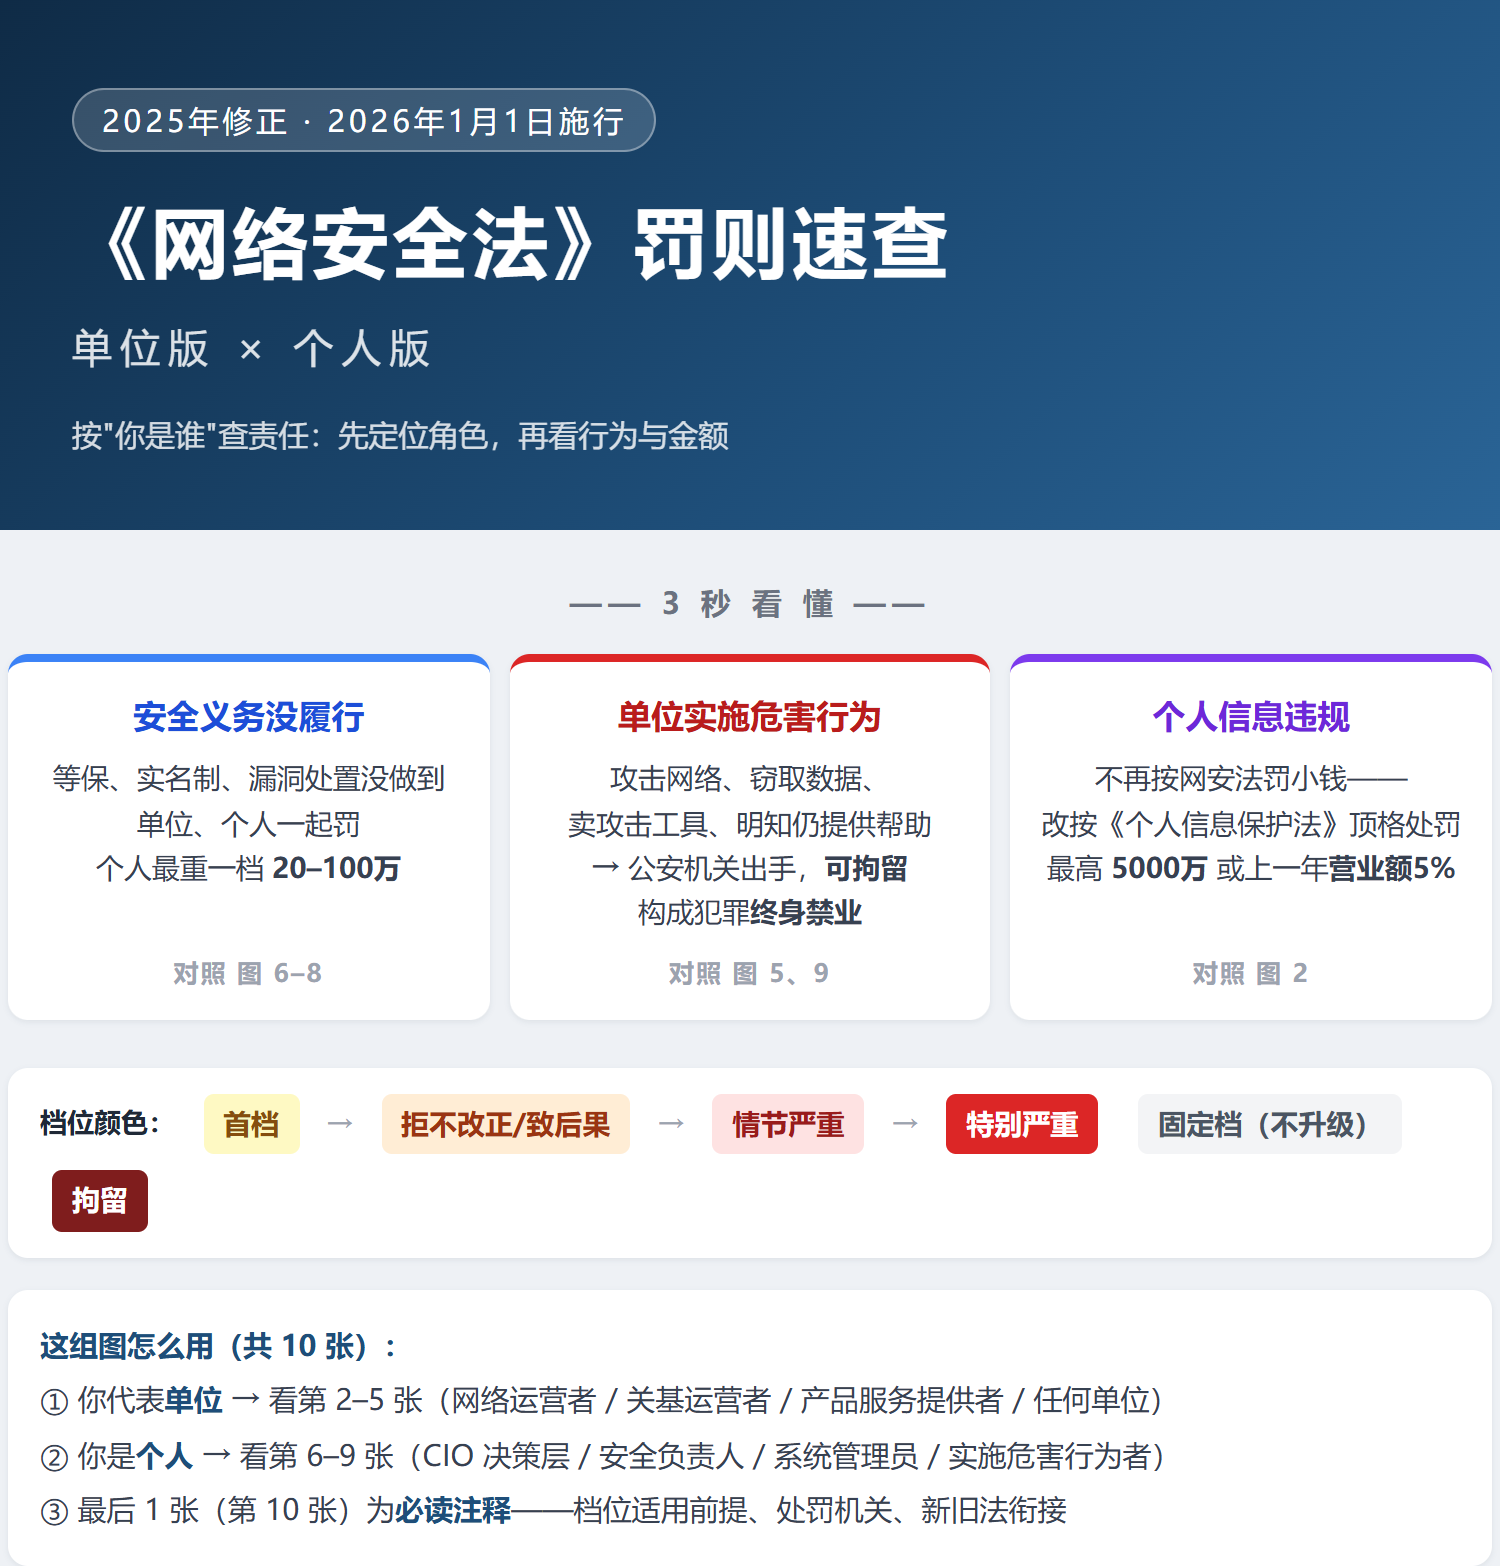
先看这张封面,3 秒知道该翻哪一组图。 最扎心的三个数:安全义务没履行,个人最重一档罚 20 万—100 万;单位实施危害行为,个人可拘留、可禁业;个人信息违规,改按《个人信息保护法》顶格——单位最高 5000 万或上一年营业额的 5%。
第一组:单位罚多少(图 2–5)
这一组请转给老板看。按你是什么性质的单位,对号入座。
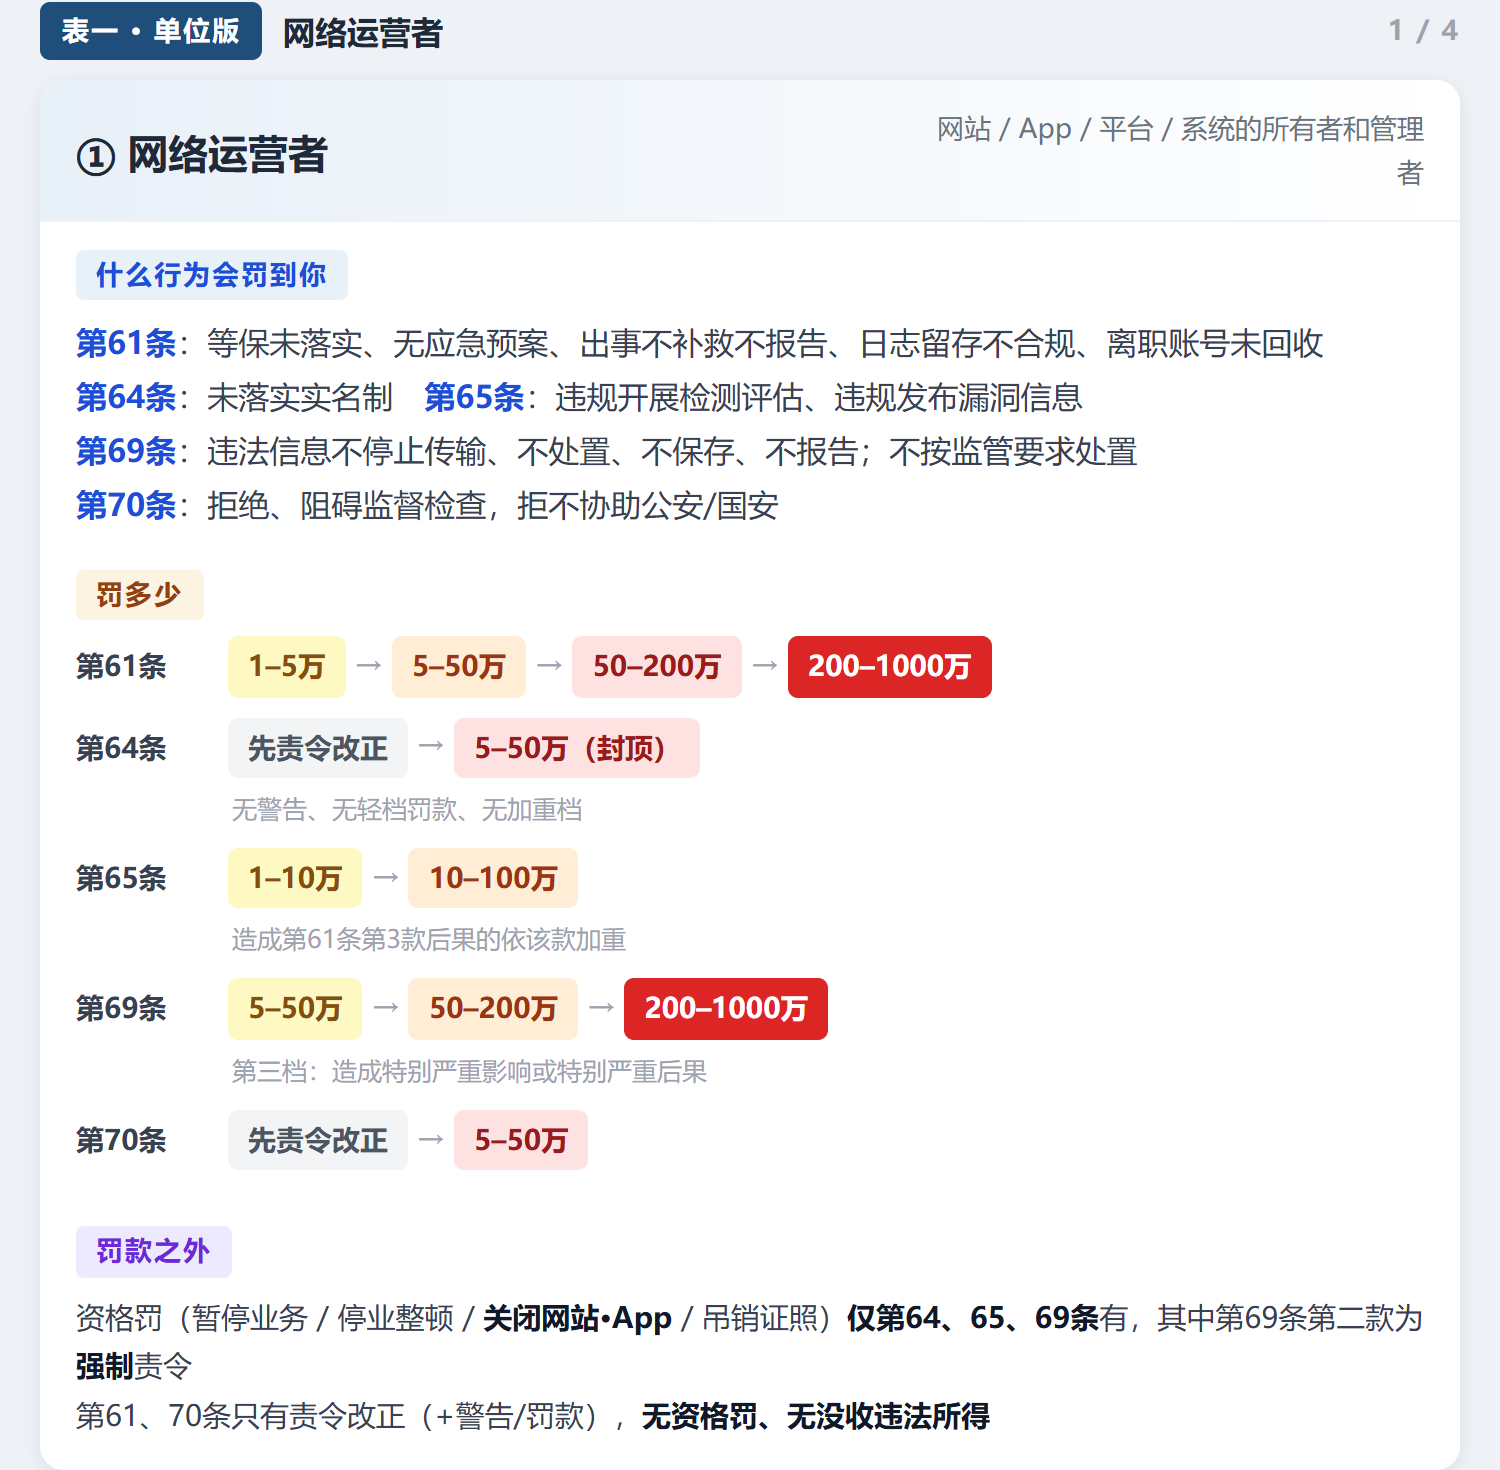
网络运营者——大多数企业的位置。等保没做、日志不留、漏洞拖着不修,一般情形单位罚 1 万起步;拒不改正或造成危害后果,5 万—50 万;情节特别严重,200 万—1000 万。
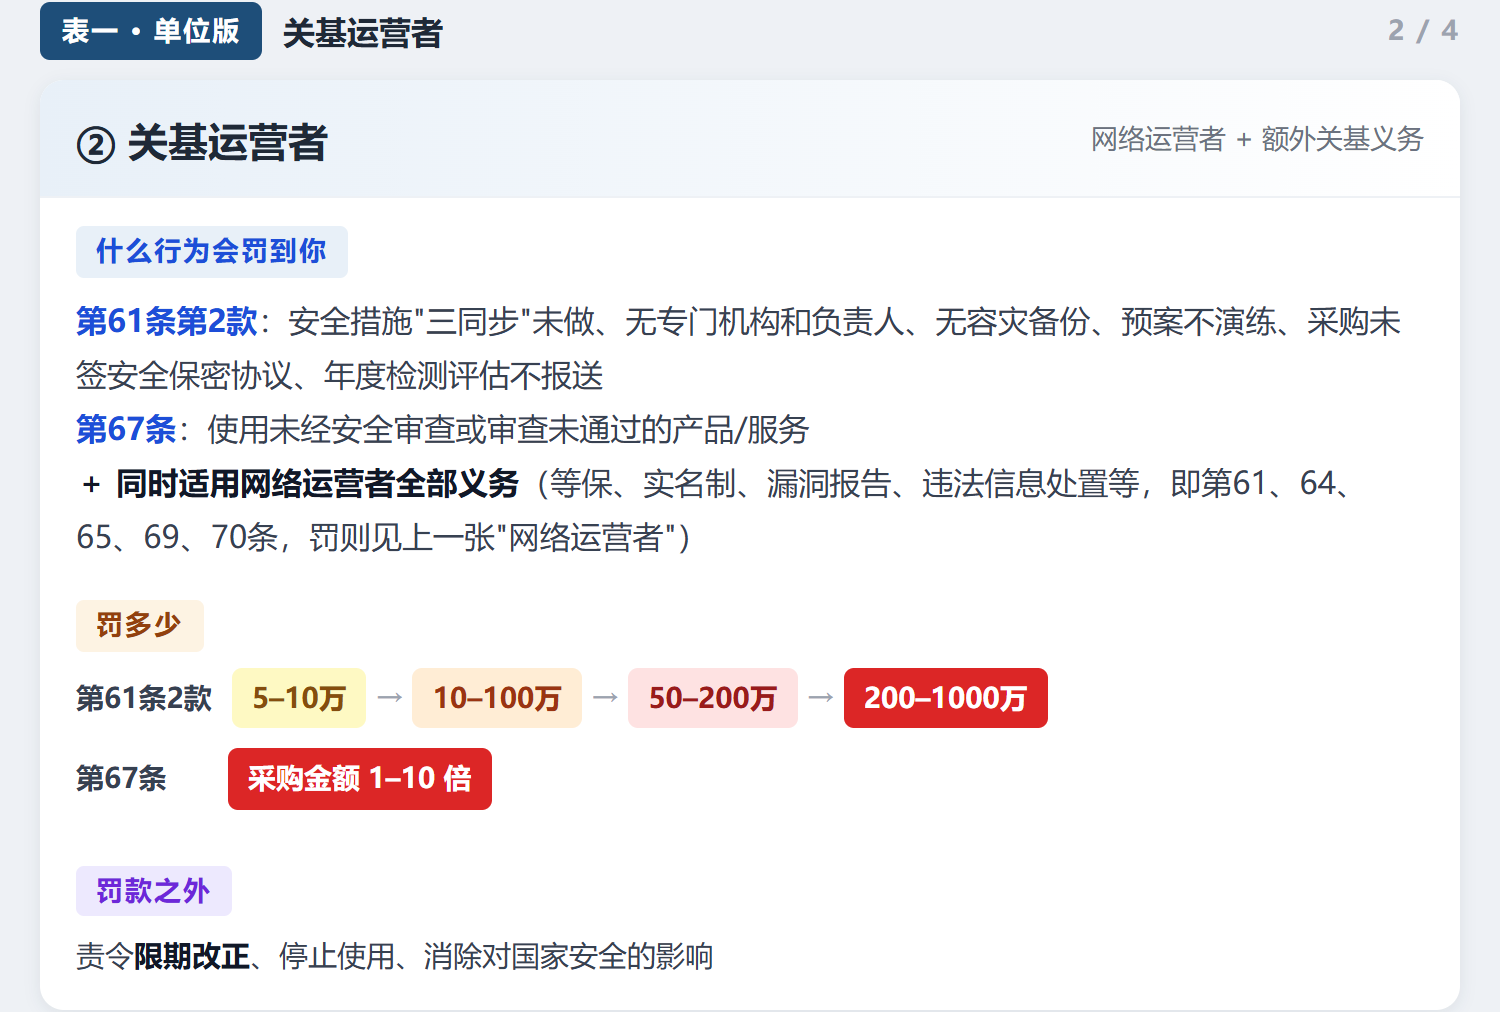
关键信息基础设施运营者——起点就比普通运营者高一档,同样是加重结构,上不封顶到 1000 万。是不是关基,由行业主管部门认定,别自己猜。
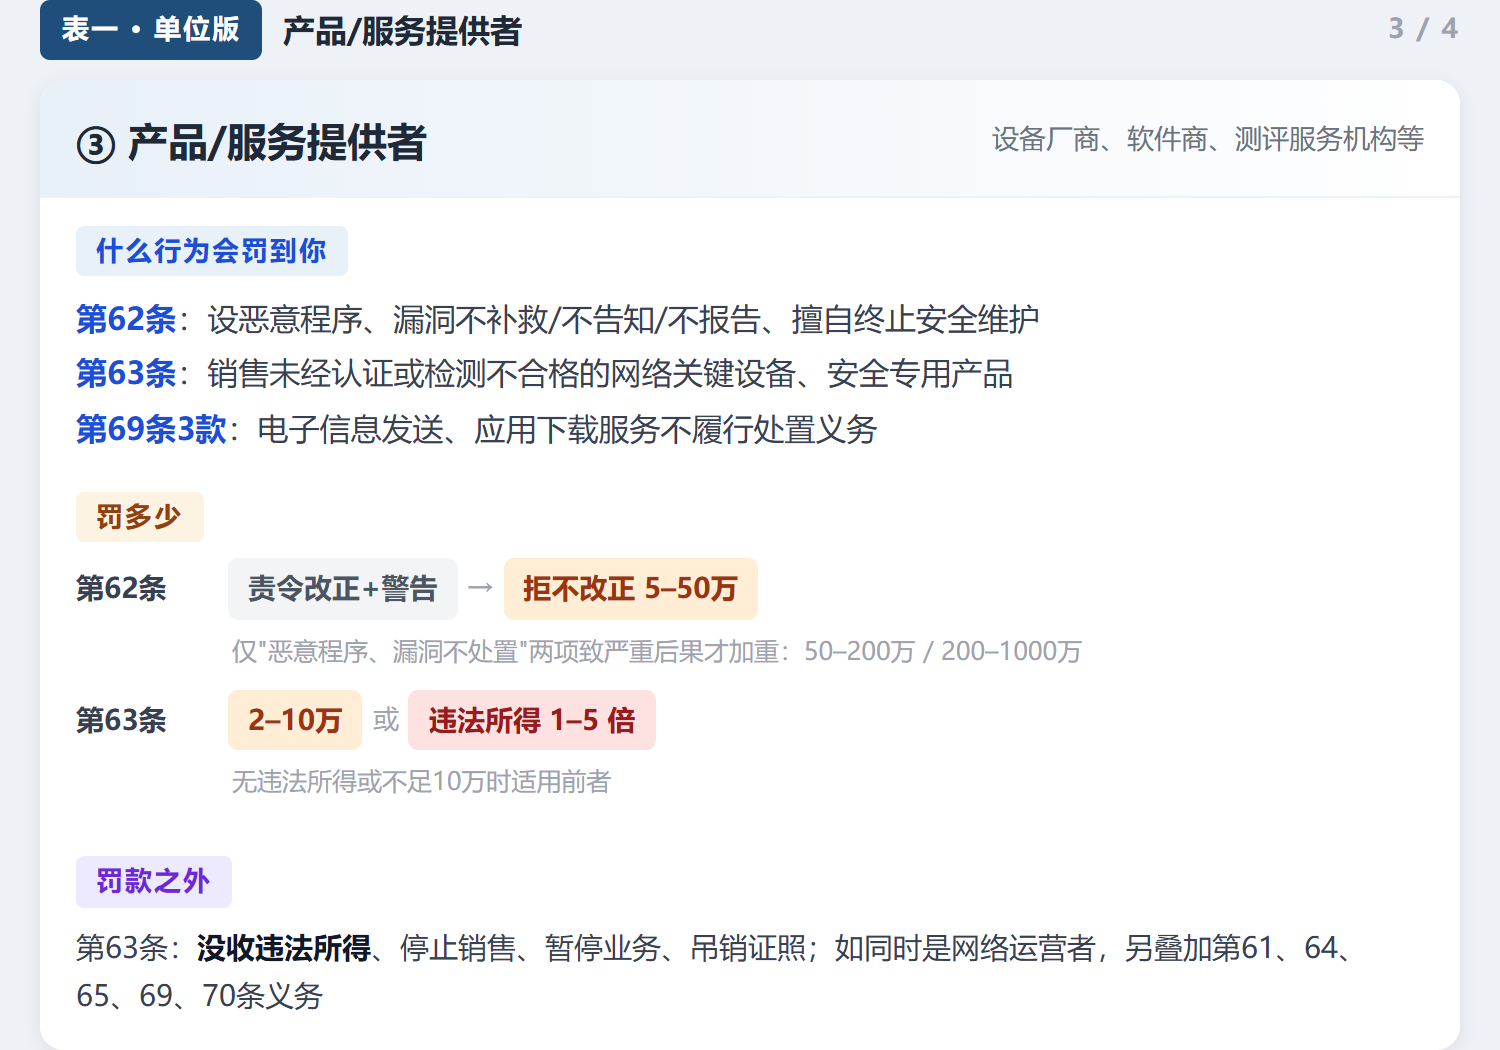
网络产品、服务提供者——做软件、做系统集成的注意:恶意程序、安全缺陷漏洞不补救、不告知、不报告,罚的是你作为产品、服务提供者的责任。
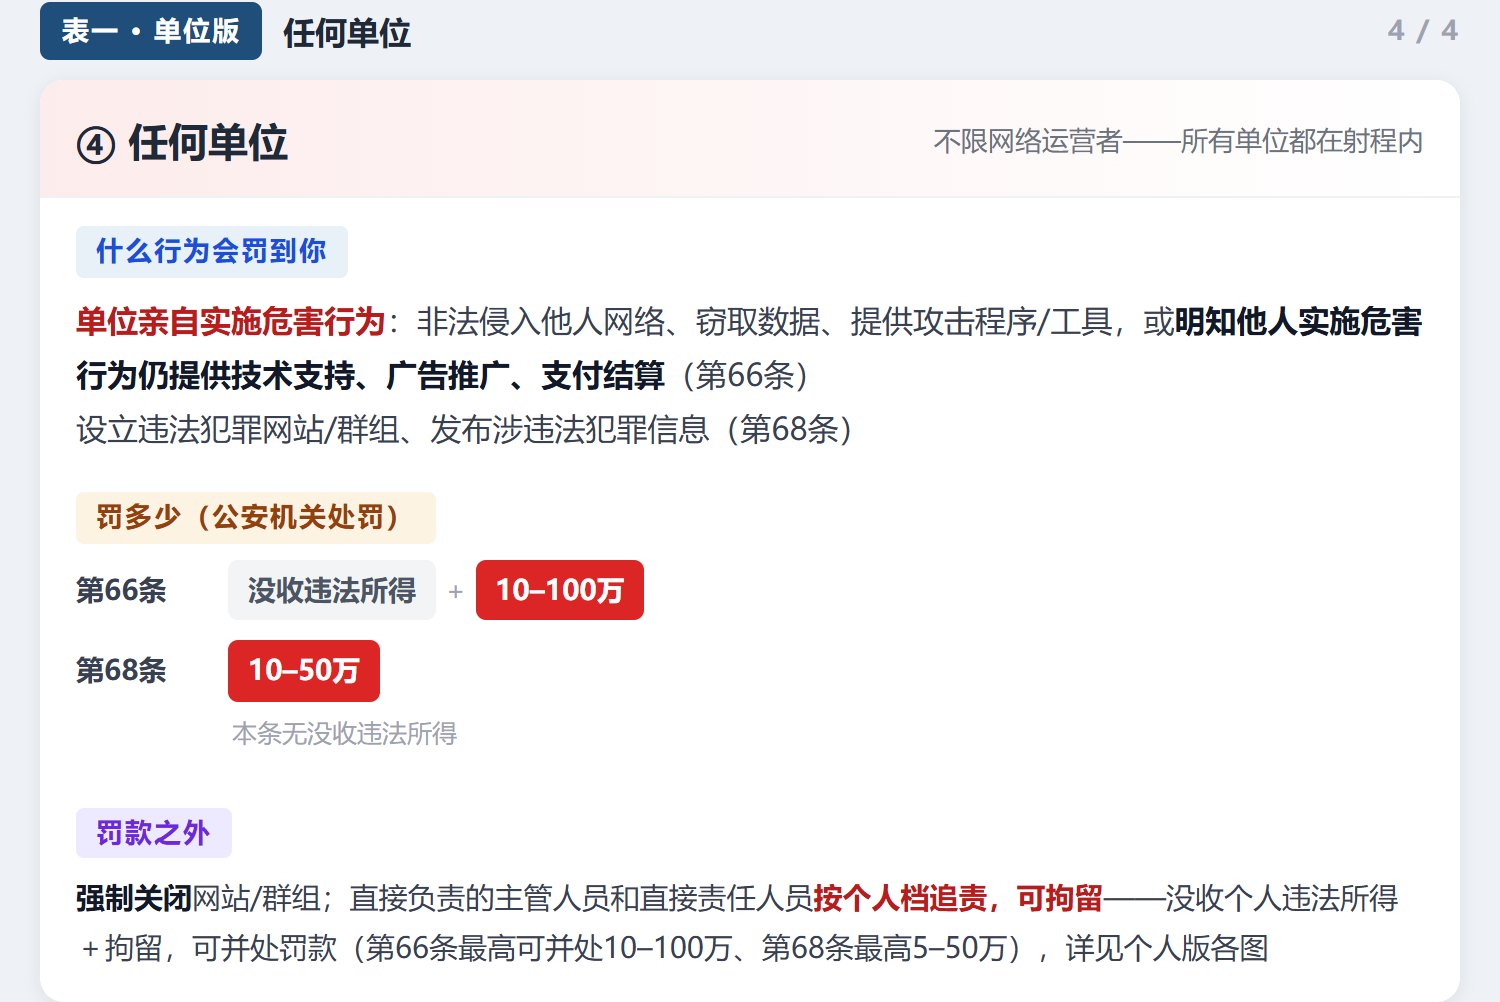
任何单位——这一张性质不同:前面是「没做好」,这张是「主动干」——攻击别人网络、窃取数据、制作贩卖攻击工具。到了这一格,行政处罚只是开始,还可能追究刑事责任。
第二组:你个人罚多少(图 6–9)
这一组请转给你自己看。双罚制之下,罚单是分开开的——上面签过字、下面动过手的,都跑不掉。
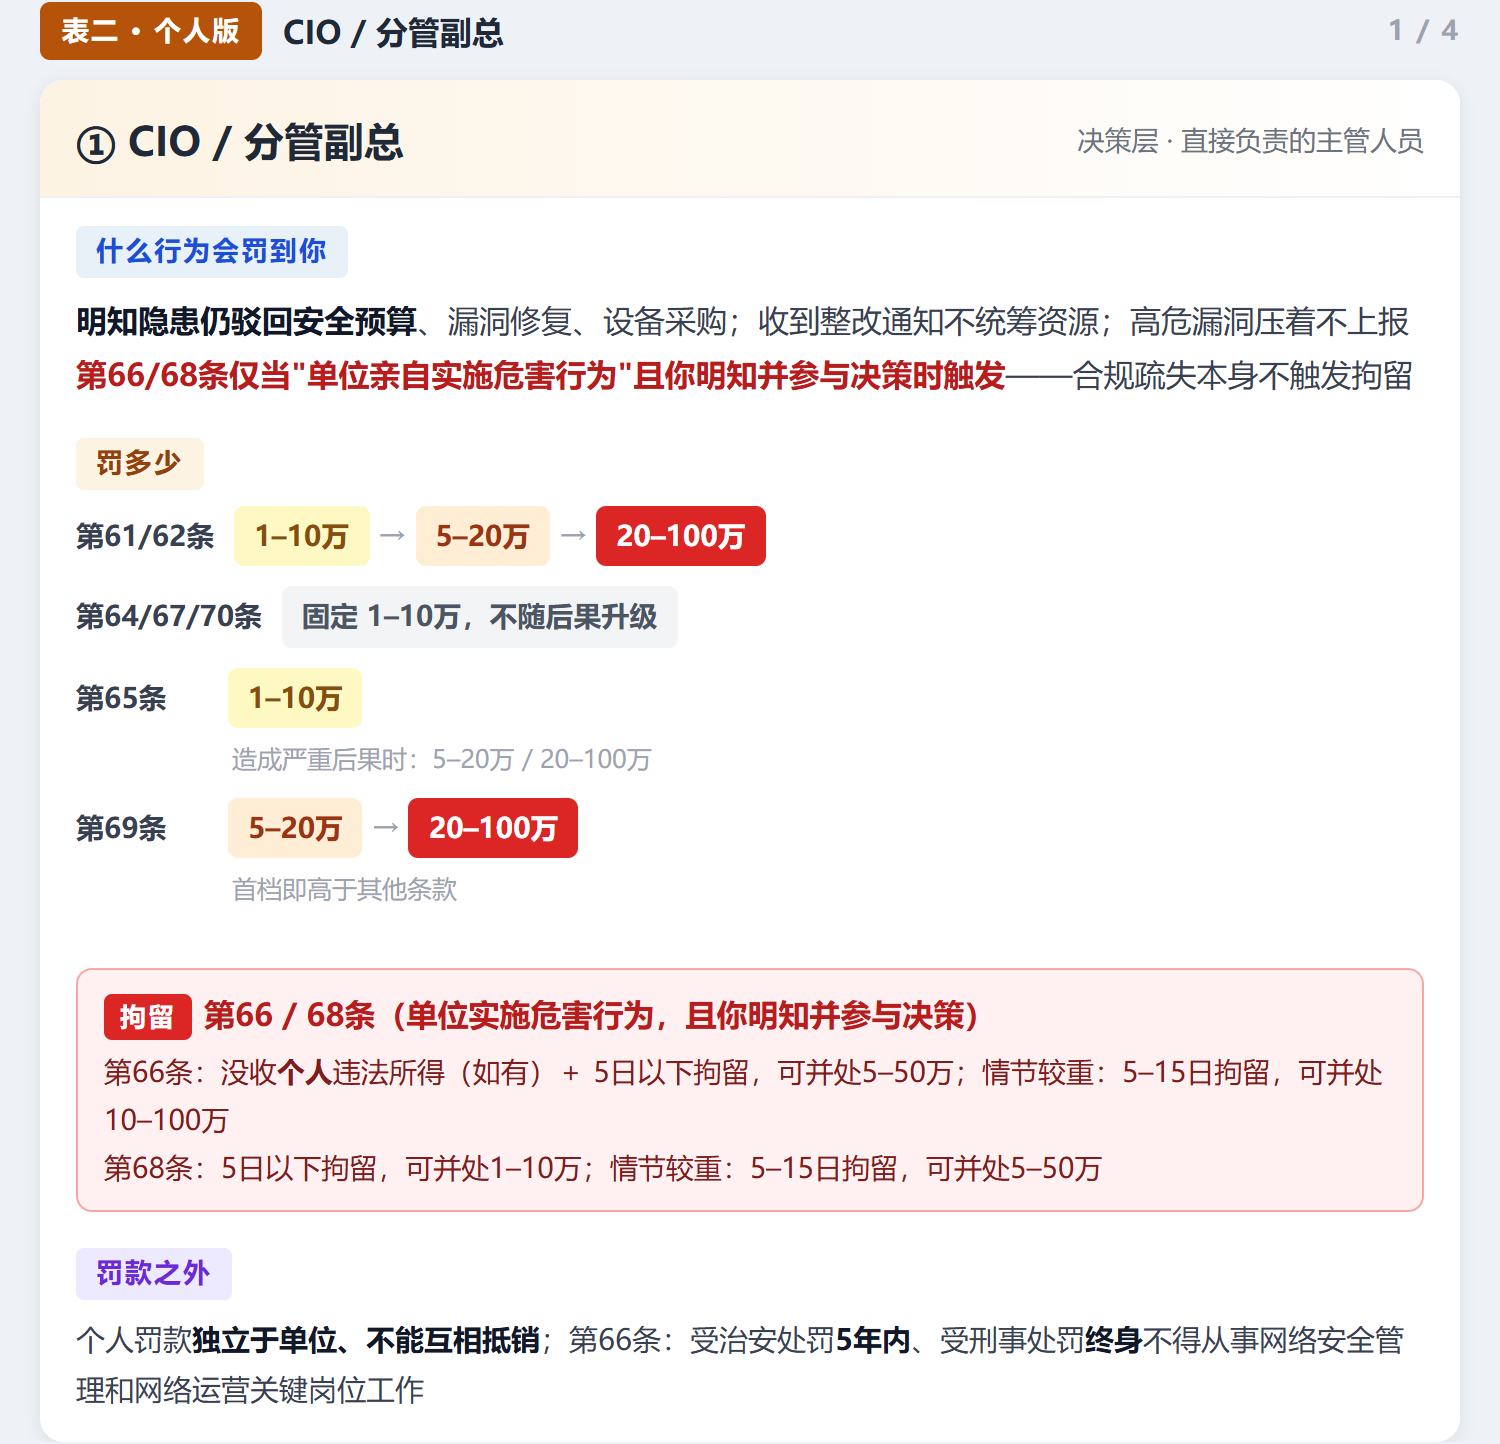
CIO / 决策层——拍板的人。安全预算砍没砍、制度批没批、出了事有没有组织处置,这些都会成为「直接负责的主管人员」的认定依据。
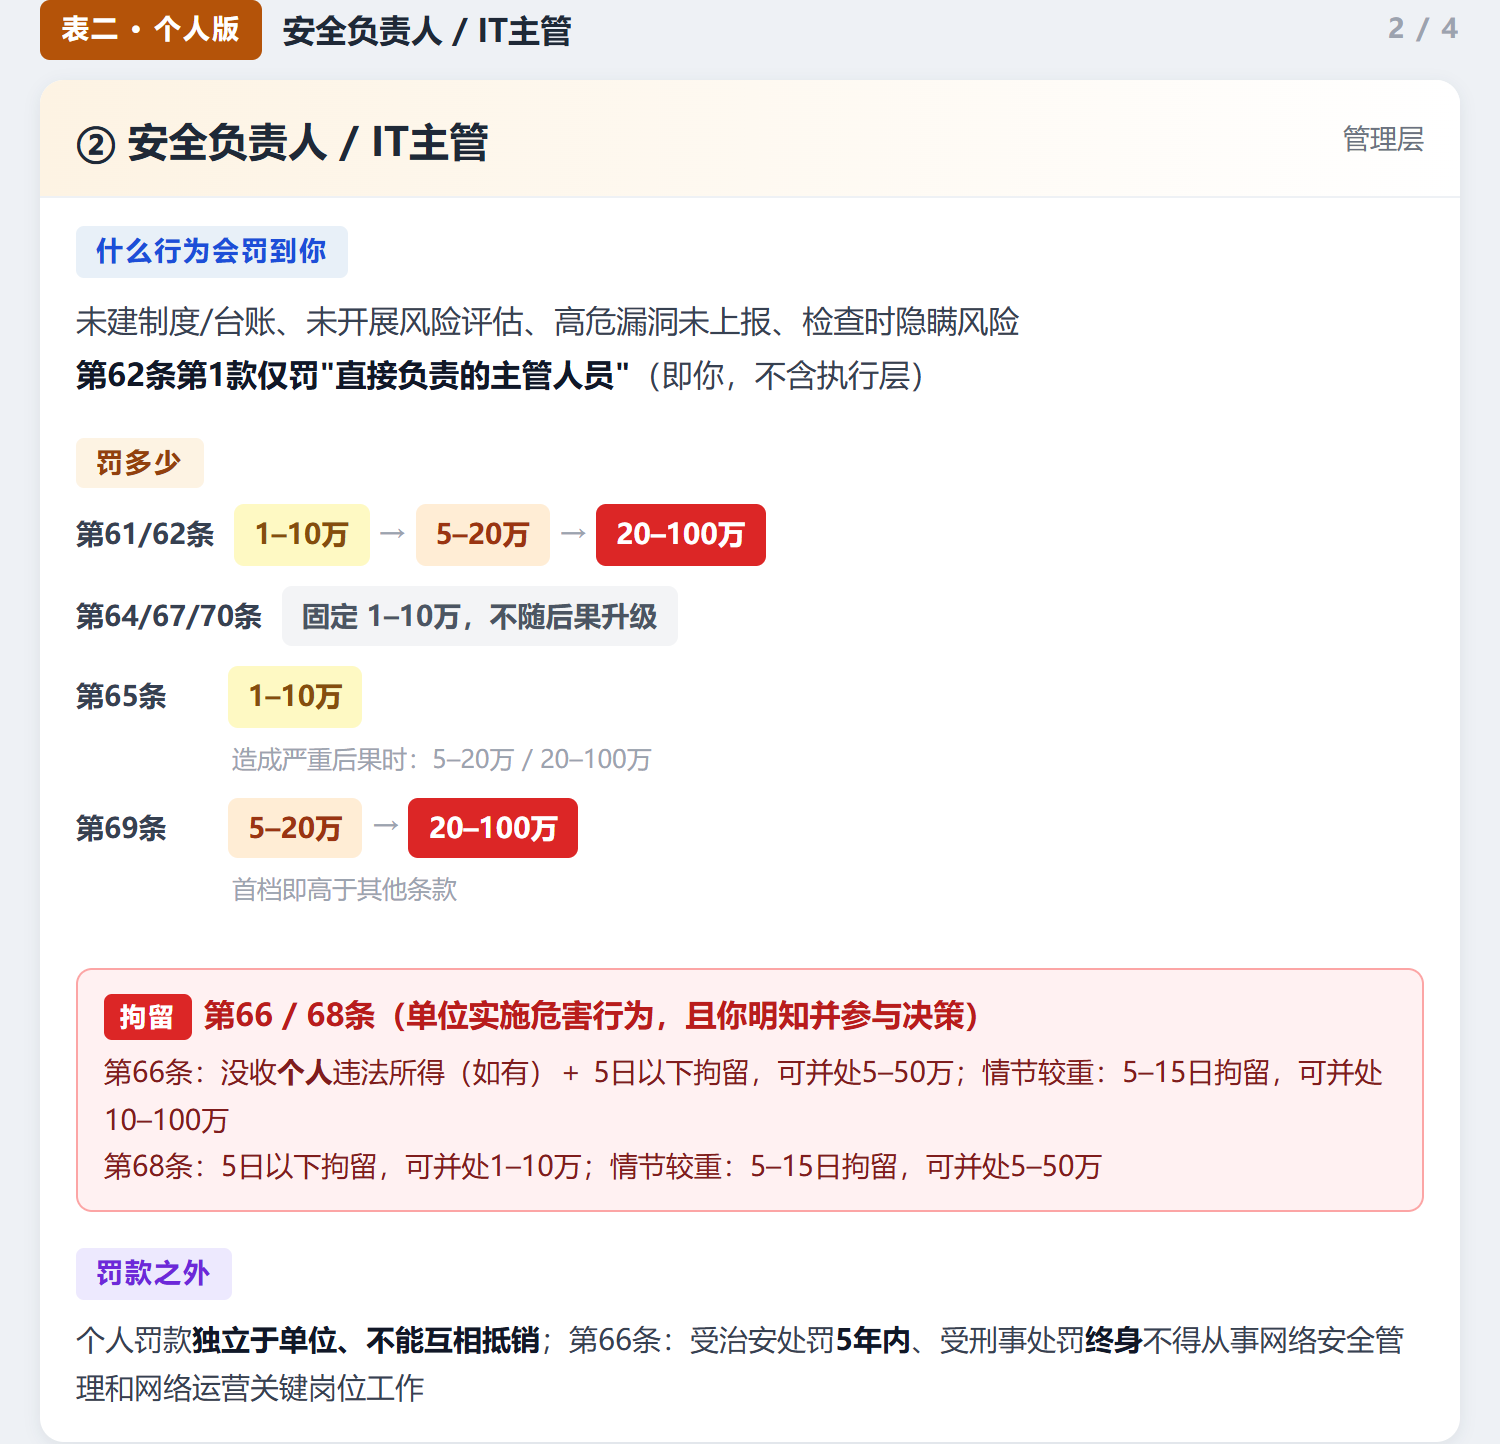
安全负责人——新法之下,这个岗位从「挂个名」变成了「要签字」。制度和预案有没有真落,追责时按签字算。
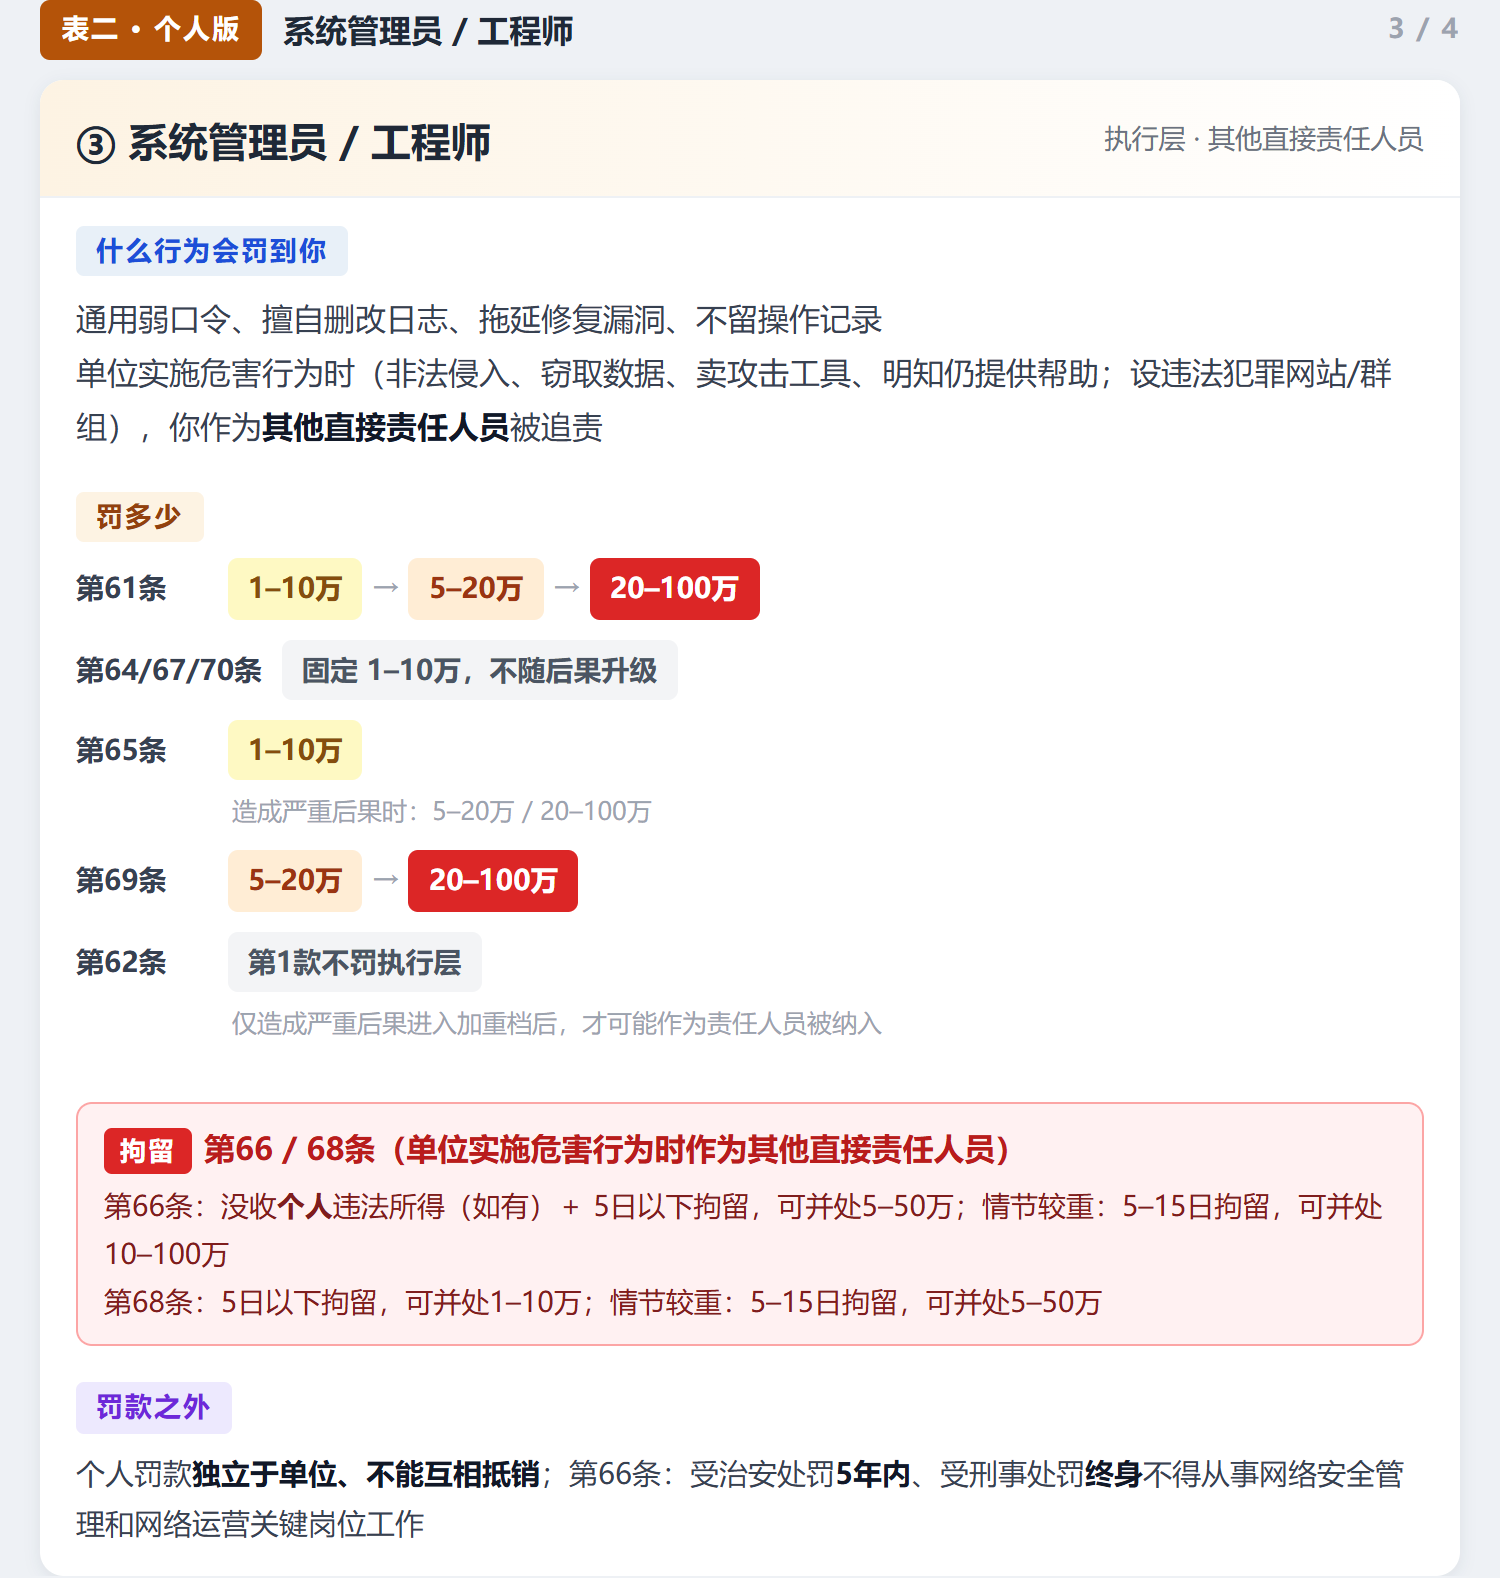
网管 / 系统管理员——动手的人。日志、补丁、账号这些日常动作,做得做没做,系统里都有记录,追责时对得上。
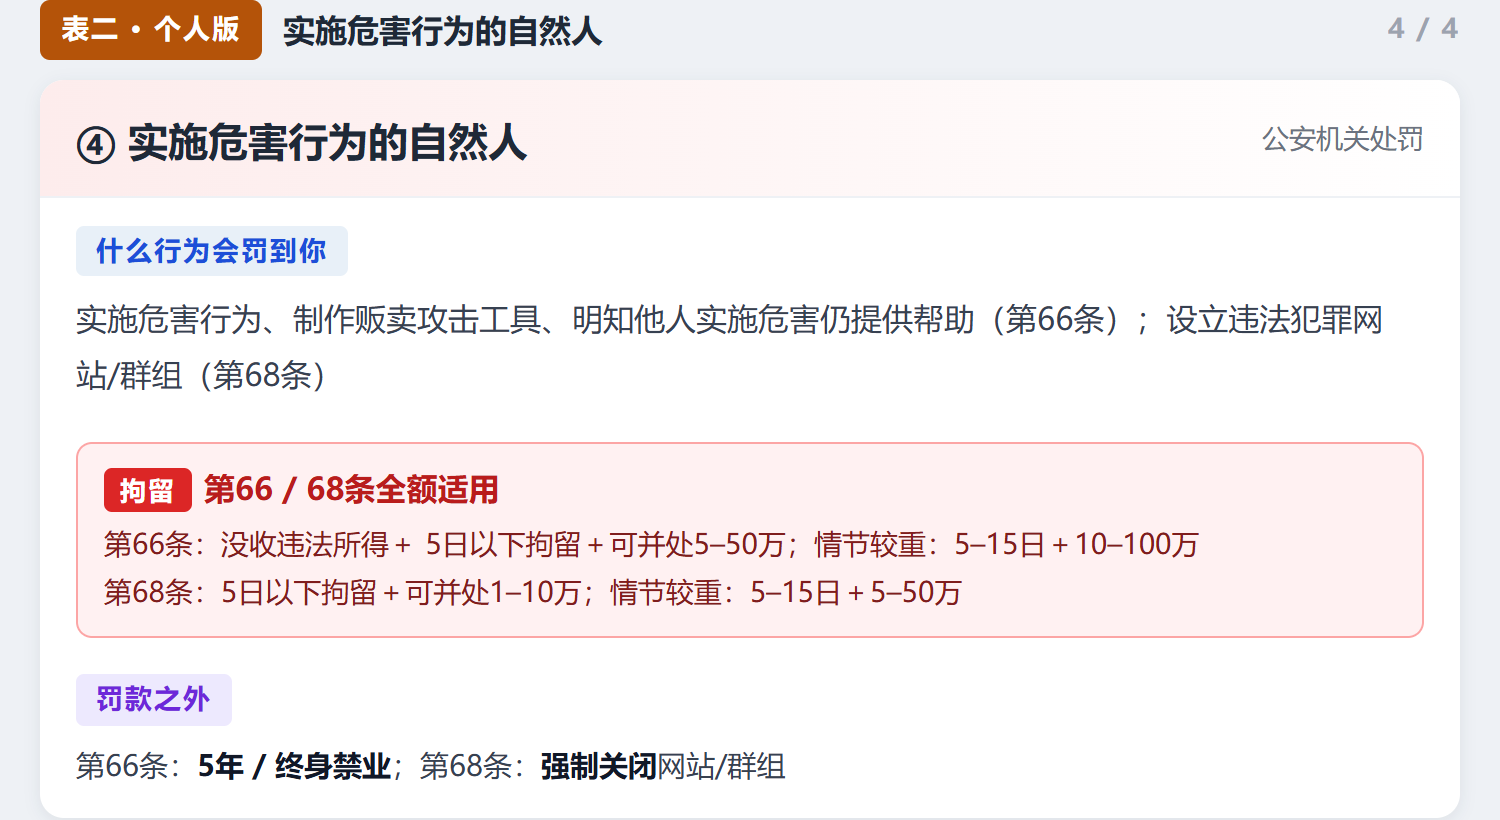
实施危害行为的自然人——罚则最重的一格:拘留(情节较重 5—15 天)、最高罚 100 万;构成犯罪的,终身不得再从事网络安全关键岗位。技术是中立的,用它干什么不是。
两个使用说明
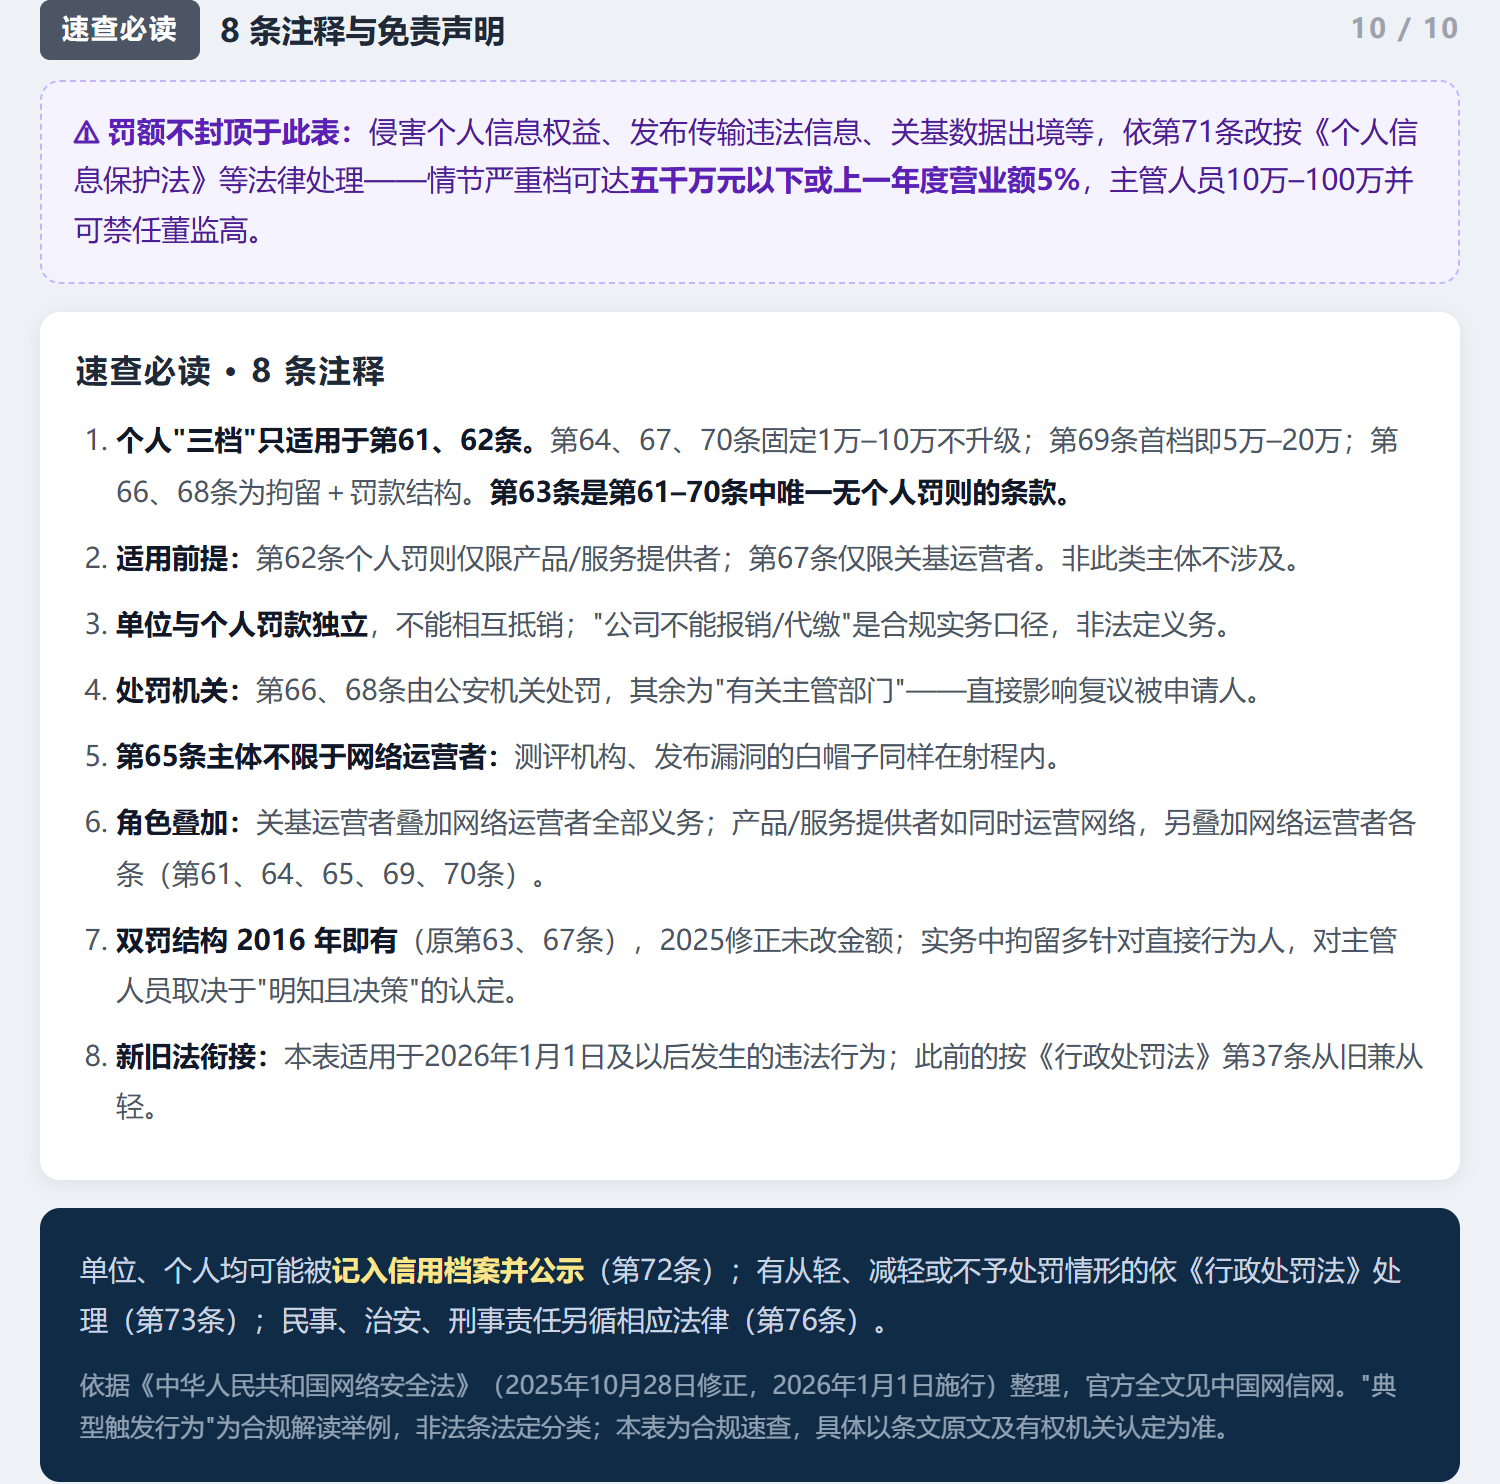
档位与免责说明——先读这张再用上面 9 张:档位怎么分、「典型触发行为」是我们按执法实践做的合规解读举例(非法条法定分类)、新旧法衔接按「从旧兼从轻」。法条适用个案各有不同,具体处罚以执法机关认定为准。
三个数记住就够了:
- 个人最高罚 100 万——安全义务没履行,直接负责的人按最重一档罚(第 61 条);
- 可拘留、可禁业——单位实施危害行为,拍板和动手的人都算(第 66 条);受治安处罚禁业 5 年,构成犯罪的终身禁业;
- 最高 5000 万或上年营业额 5%——单位违规处理个人信息,改按《个保法》顶格(第 71 条);对应个人责任是 10 万—100 万。
转给公司里管服务器的那个人——他可能正在为你背一张最高 100 万的罚单。 转给老板看图 2–5,转给自己看图 6–9,罚单是分开开的。